


Los hackers abusan de la herramienta legítima ScreenConnect para obtener acceso remoto a través del phishing
Resumen Informativo
De acuerdo a la publicación titulada Los hackers abusan de la herramienta legítima ScreenConnect para obtener acceso remoto a través del phishing, difundida en fecha 05/10/2026 11:36, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
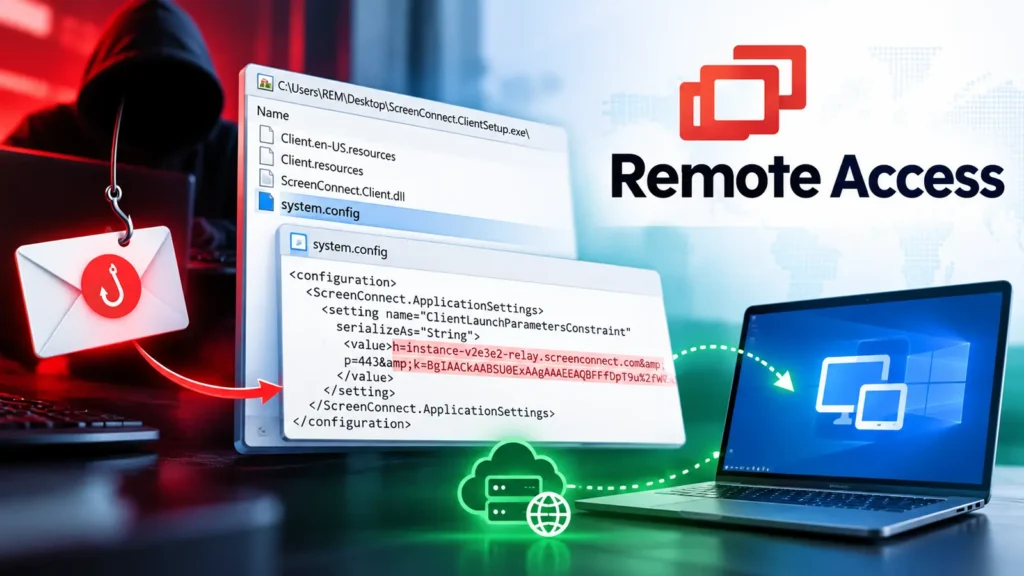
Los hackers están utilizando un cliente legítimo de ScreenConnect para convertir una notificación de pago en una ruta para el acceso remoto. En lugar de entregar malware personalizado, el intento de phishing dirige a los destinatarios a un software ya diseñado para permitir que otra persona se conecte a su ordenador.
Esto se asemeja a los anteriores señuelos de phishing de acceso remoto que disfrazan el software administrativo como documentos cotidianos o descargas familiares en el lugar de trabajo. No proporciona recuento de víctimas ni evidencia de datos robados, pero destaca cómo el software legítimo de soporte remoto puede convertirse en un punto de entrada cuando los atacantes controlan su configuración. Hackers abusan de la herramienta legítima ScreenConnect El mensaje utiliza un asunto de transferencia bancaria y un formato de recibo de factura pagada para hacer que la solicitud parezca rutinaria. Configuración extraída del archivo PE (Fuente – Internet Storm Center) La técnica se hace eco de las campañas legítimas de phishing RMM que utilizan aplicaciones de gestión remota de confianza en lugar de una carga maliciosa reconocible.
El hallazgo es importante porque el comportamiento sospechoso provino de la función de acceso remoto prevista del software, no de un binario alterado. Integrate ANYRUN’s Sandbox in your SOC The post Hackers Abuse Legitimate ScreenConnect Tool to Gain Remote Access Through Phishing appeared first on Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers abusan de la herramienta legítima ScreenConnect para obtener acceso remoto a través del phishing |
| Publicado: | 05/10/2026 11:36 |
| Enlace: | https://cybersecuritynews.com/screenconnect-tool |
| Consultado: | 05/10/2026 |

